Tu evidencia ISO, siempre lista para tu mandante minero
Una plataforma para que contratistas, proveedores, transportistas y mineras medianas implementen, gestionen y gobiernen sus sistemas ISO — sin rearmar carpetas en cada licitación ni en cada auditoría.
Certificar no es el problema. Sostener la evidencia sí.
La cadena minera audita de forma permanente: licitaciones, evaluaciones de contrato, auditorías del mandante y ahora más leyes. Un certificado en la pared no responde a eso.
Sin sistema vivo
Evidencia armada a último minuto para cada licitación
Incidentes y acciones correctivas en planillas sueltas
Una carpeta por norma y por mandante
Subcontratistas sin seguimiento de cumplimiento
Todo depende de una persona de calidad o del consultor
Auditorías que consumen semanas de preparación
Con Normexus
La evidencia se genera al operar y queda trazable
Incidente → no conformidad → acción, con responsables y plazos
Controles compartidos: uno cubre varias normas
Módulo de proveedores críticos para tus subcontratistas
El conocimiento queda en el sistema, no en personas
Auditores externos con acceso acotado y con vencimiento
¿Qué te están pidiendo? Te mostramos qué norma lo cubre
Selecciona una o varias exigencias típicas de la cadena minera y mira qué normas ISO conviene priorizar.
Elige una exigencia para empezar.
Tu ruta ISO según tu rol en la cadena
No todos parten del mismo punto. Elige tu perfil para ver el orden de adopción que más se paga solo.
Las normas que tienen sentido en minería
Ordenadas por tracción real en la cadena: primero la puerta de entrada, luego la presión legal y después los diferenciadores.
Fase 1
ISO 45001
Seguridad y salud en el trabajo
Es el eje de la relación con el mandante: identificación de peligros, investigación de incidentes y control de contratistas y subcontratistas.
Fase 1
ISO 14001
Gestión ambiental
Aspectos e impactos ambientales, cumplimiento legal y control operacional en faena.
Fase 1
ISO 9001
Gestión de la calidad
Procesos, satisfacción del cliente minero, no conformidades de servicio o producto y mejora continua.
Fase 2
ISO 37001 / 37301
Antisoborno y compliance
Estructura para el modelo de prevención de delitos: riesgos, debida diligencia de terceros, canal de denuncias y capacitación.
Fase 2
ISO 27001
Seguridad de la información
Responde cuestionarios de ciberseguridad del mandante y ordena gobierno, riesgos y controles.
Fase 3
ISO 55001 · ISO 50001
Activos y energía
Para quienes viven de flotas y equipos (55001) y para operaciones con alto consumo energético (50001).
Tres leyes que están cambiando las reglas de la cadena
Ninguna exige una certificación ISO como tal, pero todas premian a quien puede demostrar controles que funcionan.
Ley 21.595
En vigencia plena desde septiembre de 2024
Delitos económicos y ambientales. La empresa necesita un modelo de prevención de delitos adecuado y efectivamente implementado.
→ ISO 37001 · ISO 37301 · ISO 45001
Ley 21.663
Marco de Ciberseguridad · calificación de OIV en curso
Gobernanza, gestión de riesgos y reporte de incidentes. Los operadores calificados trasladan exigencias a su cadena vía contratos.
→ ISO 27001
Ley 21.719
Protección de datos · vigencia legal: 1 de diciembre de 2026
Nuevos deberes para quien trate datos personales (trabajadores, visitas, conductores) y una agencia fiscalizadora.
→ ISO 27001 · ISO 27701
Información de referencia, no constituye asesoría legal. Hay un proyecto en el Senado que propone aplazar la Ley 21.719 hasta diciembre de 2027; mientras no se publique, rige la fecha original. Revisa las bases de cada mandante: los requisitos varían por licitación.
Cumplimiento como consecuencia de operar
Ejecutar procesos → generar evidencia → alimentar KPIs → actualizar el cumplimiento. Por contrato, por faena, por norma.
📋
Diseñar
Procesos, roles, riesgos y controles de tu operación
→
⚙️
Ejecutar
Inspecciones, incidentes, acciones, inducciones
→
✅
Demostrar
Evidencia lista para licitar y para auditar
ISO 45001 · 14001 · 9001
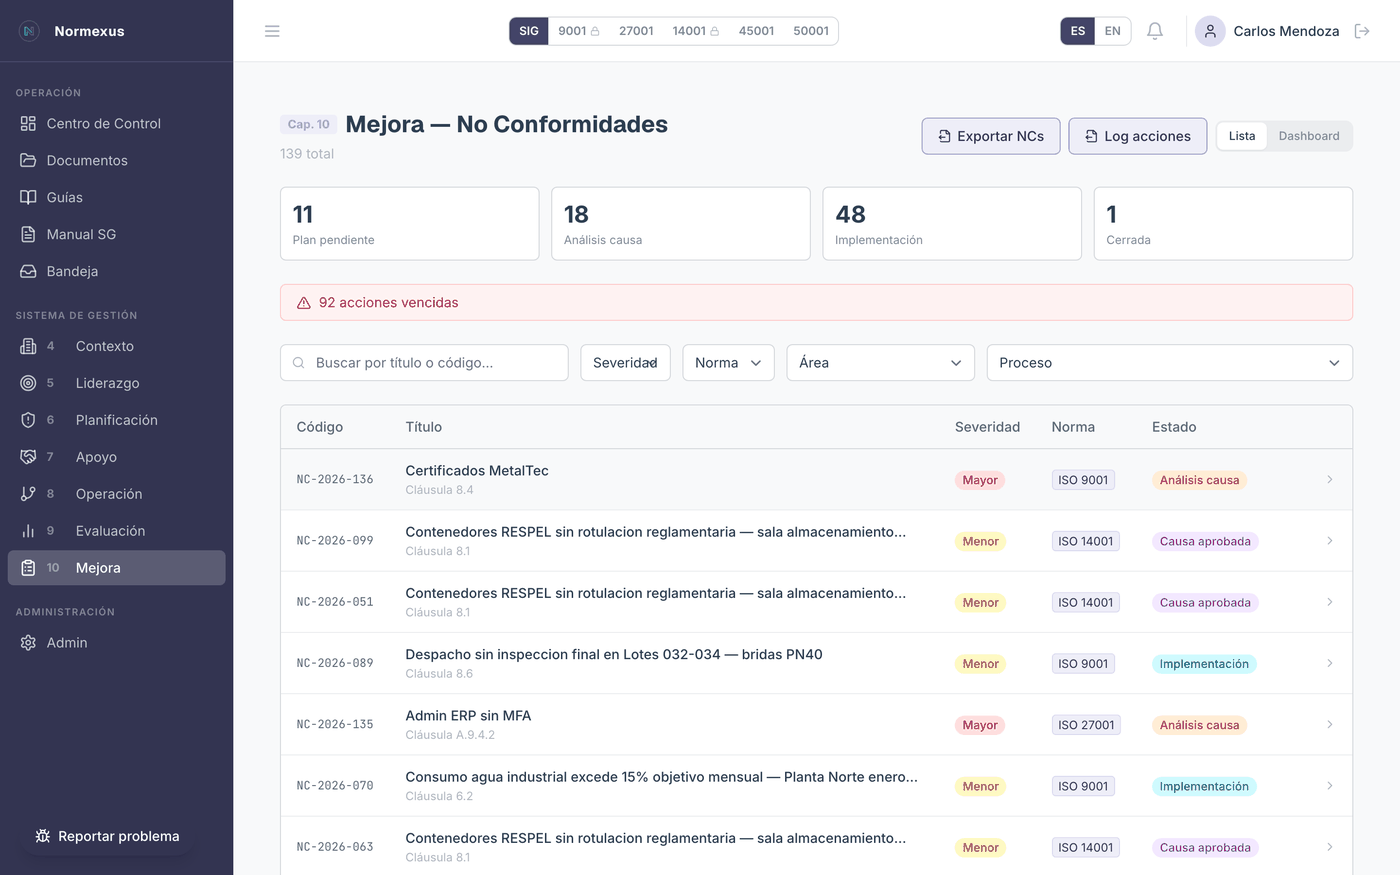
Incidentes, no conformidades y acciones
Cada incidente, hallazgo o reclamo entra a un flujo único con responsables, plazos y evidencia. Lo que en una planilla se pierde, aquí queda trazable hasta el cierre.
Del incidente a la acción correctiva en un mismo flujo
Vista kanban y análisis de causa raíz
Acciones vencidas y alertas por responsable
Un mismo hallazgo puede alimentar varias normas
Datos de demostración (InnoCorp S.A.)
Auditorías internas y de mandante
Auditorías sin semanas de preparación
Programa, plan, informe y hallazgos viven en el sistema. Cuando audita tu mandante o tu certificadora, el expediente ya está armado.
Programa de auditoría, plan, informe y hallazgos
Hallazgos mayores y menores generan su no conformidad
Acceso de auditor externo acotado a normas y módulos, con vencimiento (máximo 90 días)
Exportación de informes en documento
Datos de demostración (InnoCorp S.A.)
ISO 9001 · 37001 · 27001
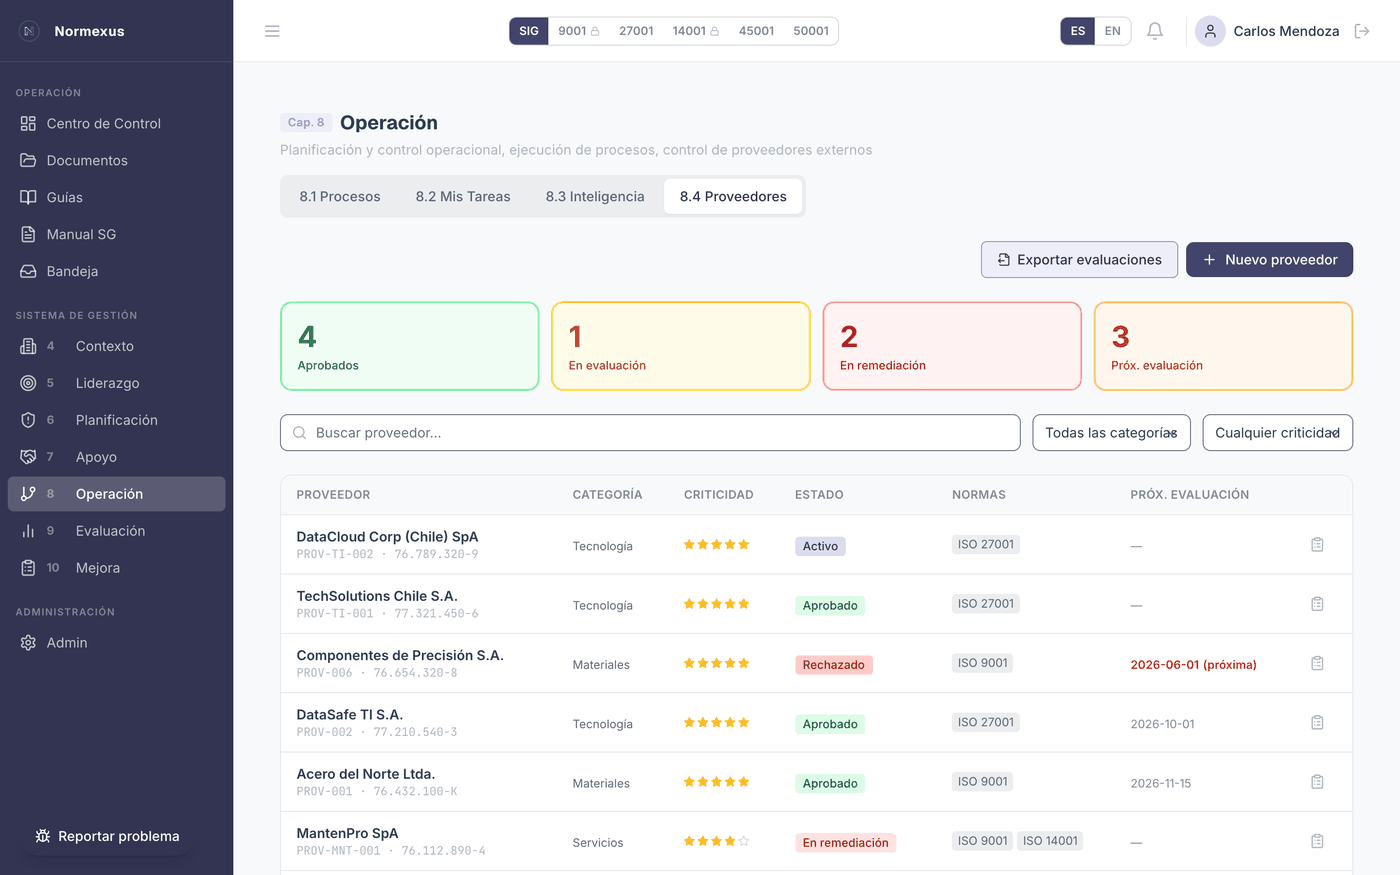
Tus subcontratistas, bajo control
Si tu mandante te exige, tú exiges a tu cadena. Evalúa a tus proveedores críticos, detecta brechas y haz seguimiento sin salir del sistema.
Registro de proveedores críticos con evaluaciones y brechas
Cuestionarios de cumplimiento y debida diligencia
Invitación al proveedor con acceso controlado
Evidencia de control de terceros para 45001, 37001 y 27001
Datos de demostración (InnoCorp S.A.)
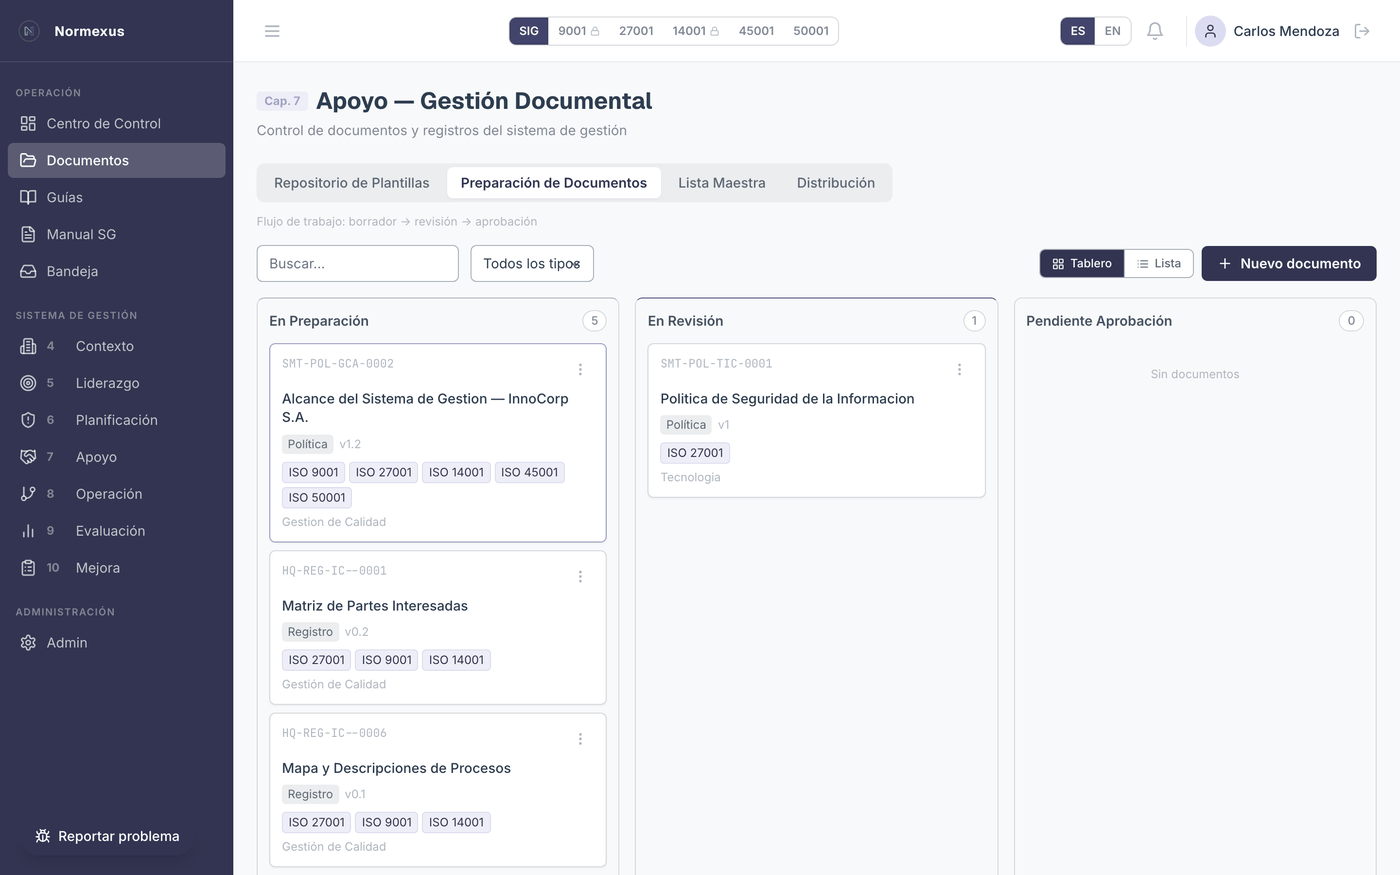
Control documental
Procedimientos vigentes en cada faena
Versiones, aprobaciones y distribución controladas. Menos riesgo de que alguien trabaje con un procedimiento obsoleto.
Flujos de aprobación y firma electrónica
Historial de versiones y distribución
Documentos vinculados a procesos, riesgos y requisitos
Entrega de documentación ordenada para el mandante
Datos de demostración (InnoCorp S.A.)
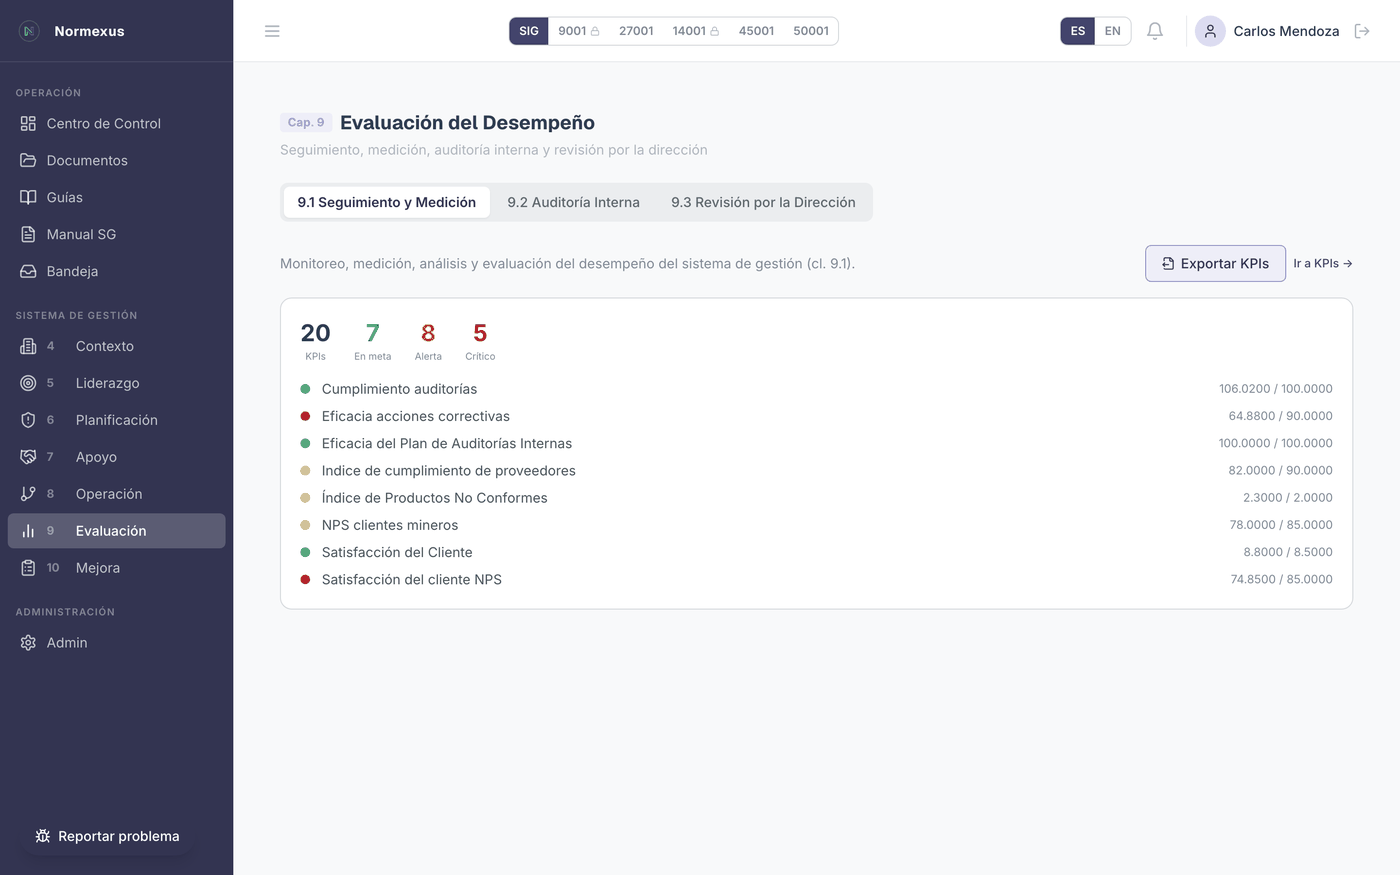
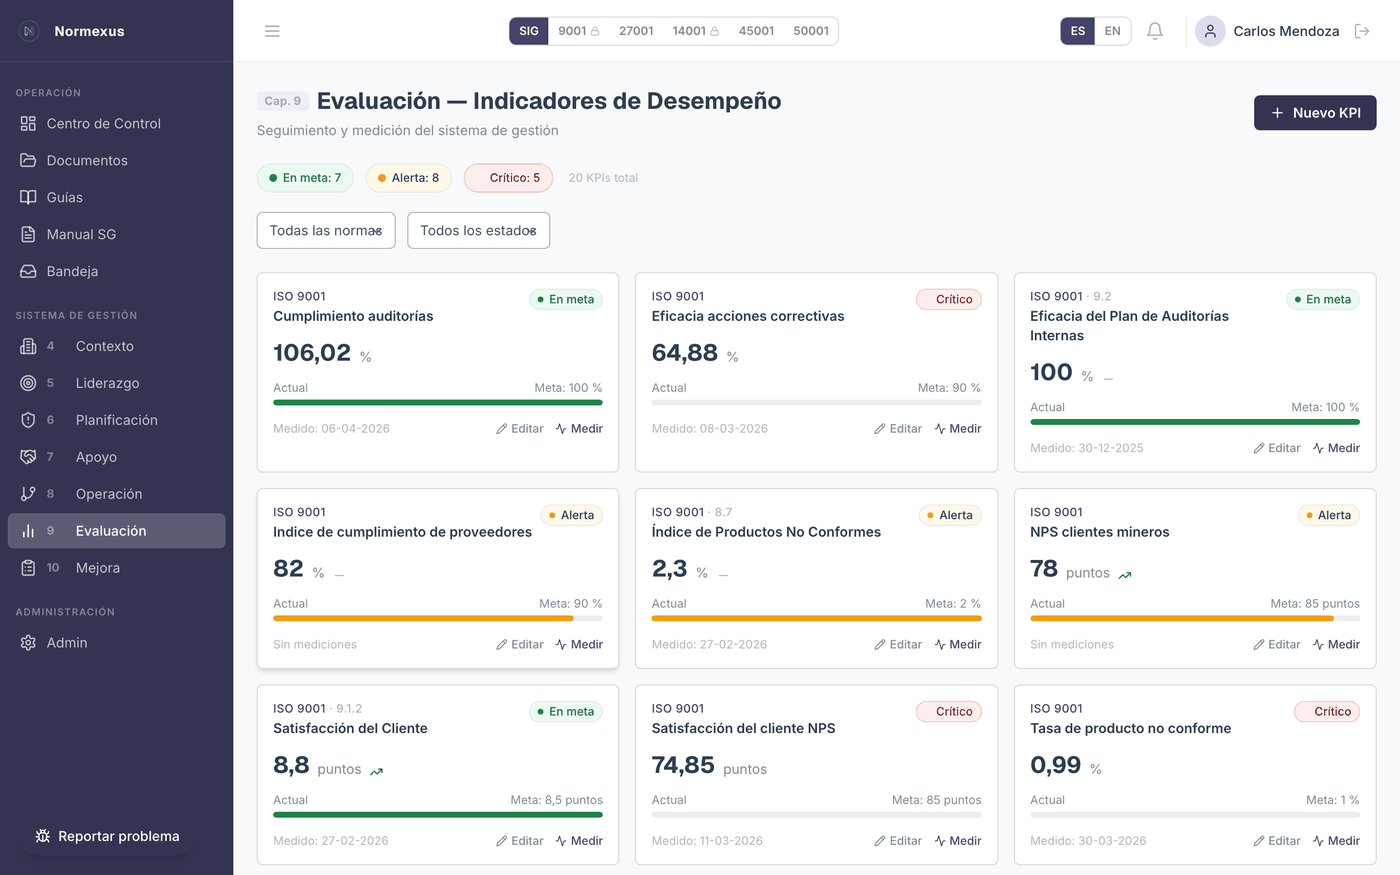
Indicadores
KPIs con semáforo, por norma y por contrato
Frecuencia de accidentes, cierre de acciones, cumplimiento de plazos, disponibilidad: define tus indicadores y míralos con semáforo en un tablero único.
Mediciones periódicas con tendencia histórica
Indicadores donde «menor es mejor» bien interpretados
Alertas cuando un indicador cruza el umbral
Evidencia de seguimiento para la revisión por la dirección
Datos de demostración (InnoCorp S.A.)
Seguridad y datos: lo que te van a preguntar
Una plataforma de cumplimiento tiene que estar a la altura de lo que gestiona.
Aislamiento por cliente
Arquitectura multi-tenant con aislamiento a nivel de base de datos: cada empresa solo ve sus propios datos.
Acceso protegido
Autenticación con segundo factor (TOTP), sesiones firmadas y permisos por rol. Roles y responsabilidades alineados a tu organigrama.
Trazabilidad total
Registro de auditoría de cambios y eliminación lógica: no se pierde historia que luego te pidan.
Infraestructura
Alojada en AWS (us-east-1). Si tu mandante requiere residencia de datos específica, conversémoslo antes de contratar.
API abierta
Diseño API-first con OAuth 2.0 y webhooks para conectar tus sistemas y traer datos operacionales como evidencia.
Capacitación como evidencia
Integración con Cerebro Hack para inducciones, campañas de concientización y certificados verificables.
Preguntas frecuentes
¿Qué normas ISO piden las mineras a sus proveedores?
Depende del mandante y de la licitación. En las bases de Codelco que hemos revisado suelen pedirse certificados de gestión de seguridad y salud, calidad y medio ambiente (ISO 45001, 9001 y 14001; las bases antiguas citan OHSAS 18001) junto con la evaluación RESSO. Lee siempre el resumen ejecutivo de cada proceso.
¿Normexus reemplaza el RESSO o la inscripción en el RNCCS?
No. Son exigencias propias de cada mandante. Normexus ordena la evidencia de tu sistema de gestión (procedimientos, incidentes, acciones, auditorías, indicadores) para que cumplir y demostrar esas exigencias sea más simple.
¿Sirve si ya tengo certificaciones vigentes?
Sí. La certificación es un hito; el desafío es mantener el sistema vivo entre auditorías. Normexus sostiene esa operación diaria y te deja agregar nuevas normas como extensiones, sin empezar de cero.
¿Cuánto toma implementar?
Depende del alcance y de tu punto de partida. Nuestro enfoque de implementación guiada, apoyado por el staff de consultores de Normexus, apunta a ciclos de 3 a 6 meses frente a los 6 a 12 de un proyecto tradicional.
¿Puede entrar el auditor de mi mandante?
Sí. Puedes crear accesos de auditor externo acotados a ciertas normas y módulos, con fecha de vencimiento (máximo 90 días).
¿Funciona con varias faenas o contratos?
Sí. La organización se modela con ubicaciones, unidades y roles, y los procesos, riesgos y hallazgos se pueden vincular a cada contrato o faena.
¿Dónde se alojan los datos?
En infraestructura AWS (us-east-1) con aislamiento por cliente. Si tu mandante exige residencia de datos específica, evaluamos el requisito contigo antes de avanzar.
¿Ofrecen consultoría o solo software?
Ambas. La plataforma reduce sustancialmente las horas de consultoría necesarias, y nuestro staff te acompaña en la implementación y la preparación de auditorías.
Guías para la cadena de suministro minera
Contenido práctico, con fuentes, para entender qué se exige y cómo cumplir.